400G回線速度セキュリティ:iW-Fibreアクセラレータによるハードウェアアクセラレーション保護
2026 年 8 月 24 日
記事
ストレージネットワークが100Gから400G、そして次世代の速度へと移行するにつれ、パフォーマンスはネットワーク帯域幅だけで決まるものではなくなります。ネットワークを通過するすべてのパケットは、暗号化、認証、および整合性チェックが必要になる場合があり、ホストCPUの処理負荷が増大します。
NVMe over Fabrics(NVMe-oF)、分離型ストレージ、およびソフトウェア定義型ストレージにおいては、これは重大な課題を生み出します。高速ネットワークが本来提供するように設計されたパフォーマンスを犠牲にすることなく、高速データをどのように保護するかということです。
従来のソフトウェアベースのセキュリティは、トラフィック量の増加に伴い、相当量のCPUサイクルを消費する可能性があります。これらのCPUリソースは、ストレージアプリケーション、仮想化、分析、その他の計算負荷の高いワークロードにも必要です。
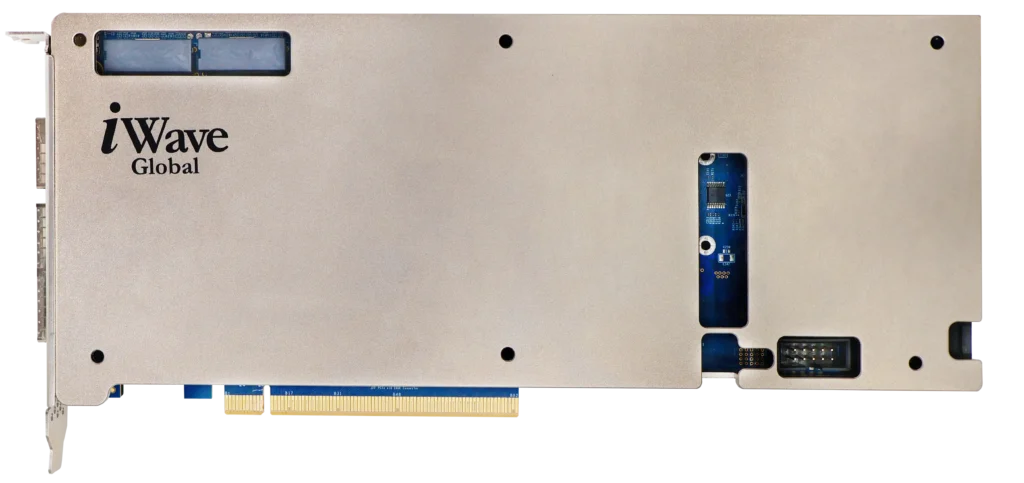
iW -Fibre SmartNICは、セキュリティアクセラレーションをFPGAベースのネットワークデータパスに直接組み込むことで、従来とは異なるアプローチを採用しています。
SmartNICは、セキュリティ処理のためにすべてのパケットをホストCPUに送信する代わりに、データがネットワークインターフェースを通過する際に、主要なセキュリティ機能をインラインで実行できます。暗号化、認証、整合性検証、ポリシー適用は、追加のソフトウェアワークロードではなく、高速ハードウェアパイプラインの一部となります。
このアーキテクチャは、不要なホストの関与を減らしつつ、セキュリティをネットワークに近いレベルで維持するのに役立ちます。
課題:速度を低下させることなく400Gのセキュリティを確保する方法
NVMe-oFや分散ストレージアーキテクチャは、コンピューティングリソースとストレージリソース間でデータを効率的に転送するために、高速かつ低遅延のネットワークに依存しています。しかし、ネットワーク速度が400Gbps以上に拡大するにつれて、セキュリティの負荷もトラフィック量とともに増加します。
暗号化、認証、および整合性処理が主にホストCPUによって処理される場合、セキュリティは透過的な保護層ではなく、パフォーマンス上の制約となる可能性があります。その結果として、以下のようなことが考えられます。
・トラフィック量の増加に伴い、セキュリティワークロードが増加するため、ホストCPU使用率が高くなる。
・データパス全体にわたる追加の処理オーバーヘッドとレイテンシ
・ストレージアプリケーションやコンピューティングワークロードに利用できるCPUリソースが少なくなる。
・トラフィック量の増加に伴い、パフォーマンスの予測可能性が低下する
課題はもはや単にストレージトラフィックを保護することだけではなく、不要なCPUオーバーヘッドを追加したり、低遅延のデータパスを阻害したりすることなく、高速データレートで強力なセキュリティを実現することである。
ハードウェアアクセラレーションによるセキュリティアーキテクチャ:
iW -Fibre SmartNICは、セキュリティ機能をFPGAベースのネットワークデータパスに直接組み込み、セキュリティ処理をホスト側のタスクからインラインハードウェア機能へと変革します。暗号化、認証、整合性チェックなどの操作ごとにストレージトラフィックをCPUに送信する代わりに、SmartNICはパケットがデータパスを通過する際にセキュリティ機能を処理します。
このアーキテクチャは、緊密に統合された5つの機能ブロックを中心に構築されており、これらのブロックが連携して、不要なホストの関与を最小限に抑えながら、高いスループットのパケット処理を維持します。
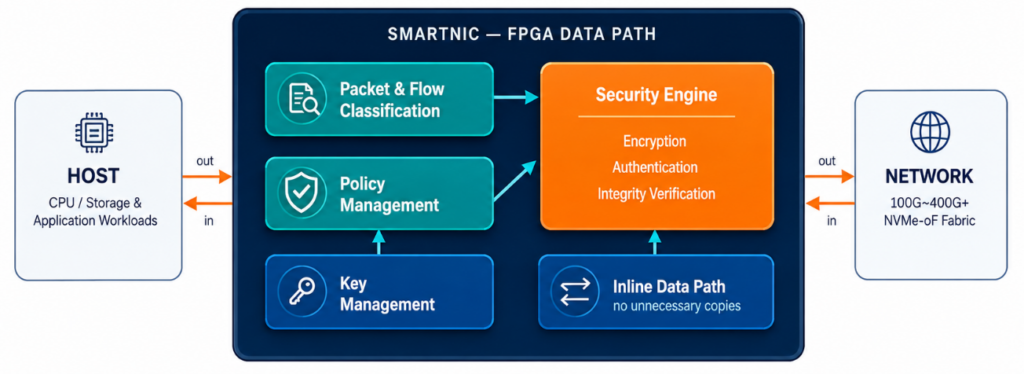
図1:5つの機能ブロックがFPGAデータパス内で連携して動作し、ホストがストレージとアプリケーションに集中できるようにします。
安全なデータパスを支える5つの統合機能:
このアーキテクチャは、5つの主要な機能ブロックを組み合わせており、それぞれが高速で効率的かつプログラム可能なセキュリティパイプラインに貢献しています。
- パケットとフローの分類
SmartNICは、トラフィックの流れとパケットの特性をインテリジェントに識別し、各フローに適したセキュリティポリシーを決定できるようにします。 - ハードウェアセキュリティエンジン
専用のFPGAリソースを使用して暗号化、認証、および整合性処理を高速化し、ホストCPUにかかるセキュリティ負荷を軽減します。 - ポリシー管理
データパス内でセキュリティルールを直接適用することで、トラフィックをその流れ、プロトコル、およびセキュリティ要件に応じて処理できるようにします。 - キー管理
安全かつ制御されたデータ処理に必要な暗号鍵のプロビジョニングと管理をサポートします。 - 高速データパス
パケットの移動とセキュリティ処理を緊密に統合することで、不要なデータコピーを最小限に抑え、効率的なトラフィックの流れを維持します。
ストレージネットワークが400G以上へと移行するにつれ、セキュリティはもはや後回しにできるものではなくなります。暗号化、認証、および整合性チェックは、高価値データを保護するために不可欠ですが、すべてのパケットをホストCPUで処理すると、貴重なコンピューティングリソースを消費し、データ転送量とレイテンシが増加する可能性があります。
iW -Fibre SmartNICは、セキュリティ機能をFPGAベースのパケット処理データパスに直接統合することで、従来とは異なるアプローチを採用しています。SmartNICは、セキュリティワークロードをホストに戻すのではなく、ネットワークインターフェースに近い位置で、データがホストに到達する前に、重要なセキュリティ操作をインラインで実行します。
データパスに組み込まれたインラインセキュリティ:
セキュリティがパケットパイプラインに統合されることで、保護は独立した処理段階ではなく、通常のトラフィックの流れの一部となる。
SmartNICは、送信トラフィックの場合、パケット送信前に設定された暗号化、認証、および整合性保護を適用します。受信トラフィックの場合、データがホストシステムに到達する前に、セキュリティ情報を検証し、復号化を実行します。
このアーキテクチャは、ネットワークインターフェース、ホストメモリ、CPU間の不要なデータ移動を最小限に抑え、高速ストレージトラフィックに対してより効率的で予測可能な処理経路を実現します。
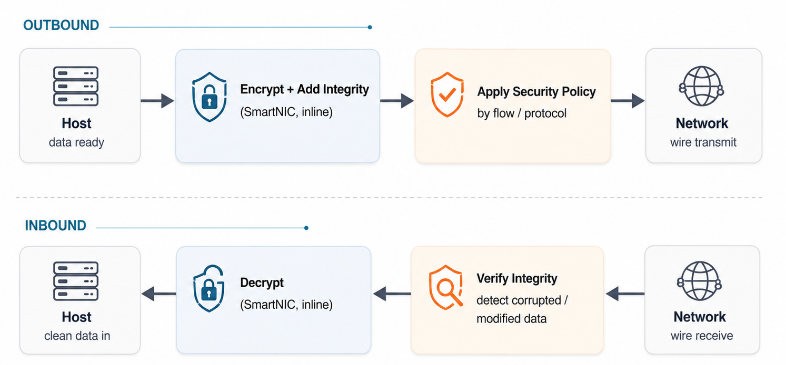
図2:送信トラフィックはNICから出る前に暗号化され、ポリシーチェックが行われます。受信トラフィックはホストに到達する前に検証され、復号化されます。
FPGAアクセラレーションによるセキュリティ機能:
専用のFPGAリソースにより、iW-Fibre SmartNICはホストプロセッサにワークロード全体を負担させることなく、重要なセキュリティ操作を高速化できます。
- Encryption: ハードウェアアクセラレーションによるAES GCMは、パケットパイプラインと並行して処理を行いながら、機密性と完全性を確保します。
- 完全性の検証: インライン検証は、ホストまたはストレージアプリケーションに到達する前に、破損または改ざんされたトラフィックを特定するのに役立ちます。
- 認証: ハードウェアアクセラレーションは、基盤となるストレージまたはトランスポートのセキュリティアーキテクチャで必要とされる認証操作をサポートします。
- ポリシーの施行: セキュリティポリシーは、フロー情報、プロトコル分類、パケットメタデータに基づいて、データパスに直接適用できます。
ストレージを超えて:高速ネットワークのセキュリティ
同じFPGAベースのアーキテクチャは、NVMe-oFやエンタープライズストレージ以外にも拡張可能です。ハードウェアアクセラレーションによるセキュリティとパケット処理は、以下のような幅広い帯域幅を大量に消費するアプリケーションをサポートできます。
- NVMe-oFと分散ストレージ: ホストCPUの負荷を軽減しながら、高速トラフィックのセキュリティを確保します。
- エンタープライズストレージセキュリティを有効にした状態で、予測可能な処理性能を維持する。
- マルチテナントインフラストラクチャハードウェアベースのポリシーを適用し、トラフィックフロー全体にわたって分離されたセキュリティコンテキストを維持する。
- ネットワークセキュリティ: ラインレートファイアウォール、IDS/IPS、DDoS攻撃対策、トラフィックキャプチャ、異常検知をサポートします。
- NFVと仮想化ネットワーク高帯域幅ワークロード向けに、Open vSwitch、仮想ルーター、仮想スイッチの高速化を実現します。
- 防衛および重要インフラ要求の厳しい環境で動作するネットワーク向けに、リアルタイムのパケット検査とハードウェアアクセラレーションによる暗号化を有効にする。
ストレージとネットワークインターフェースが100Gから400G、そしてそれ以上へと進化するにつれ、セキュリティも同様のペースで拡張していく必要があります。ホストソフトウェアだけに頼ると、暗号化とパケット検査がパフォーマンスのボトルネックになる可能性があります。
iW -Fibre SmartNICは、セキュリティをFPGAデータパスにネイティブに組み込むことで、この課題に対応します。セキュリティ処理をオフロードし、不要なホストデータ移動を削減し、CPUの関与を最小限に抑えることで、セキュアな次世代ストレージおよびネットワーク向けの高性能かつ予測可能なアーキテクチャを実現します。