LinuxおよびAndroid向けOP-TEE:エッジIoTデバイスのセキュリティ保護
2023 年 8 月 7 日
記事
LinuxおよびAndroid向けのOP-TEEは、ARMベースの組み込みシステム上で機密性の高いアプリケーション、データ、および操作を保護するトラステッド実行環境(TEE)を提供します。接続されたエッジデバイスやIoTデバイスがますます機密性の高い情報を扱うようになるにつれ、ハードウェアによるセキュリティは組み込みシステム設計において不可欠な要素となっています。
OP-TEEは、LinuxやAndroidなどのリッチオペレーティングシステム(Rich OS)と並行して動作するオープンソースのトラステッド実行環境です。LinuxやAndroidが通常の環境で動作する一方で、OP-TEEは隔離されたセキュアな環境で動作します。ハードウェアとソフトウェアの仕組みにより、通常の環境で動作するアプリケーションがセキュア環境内の保護されたリソースにアクセスできないようになっています。
このアーキテクチャにより、開発者は、重要な資産を潜在的に侵害されたアプリケーションやオペレーティングシステムコンポーネントにさらすことなく、セキュリティ上重要な操作を実行できます。
LinuxおよびAndroid向けOP-TEE:信頼できる実行環境
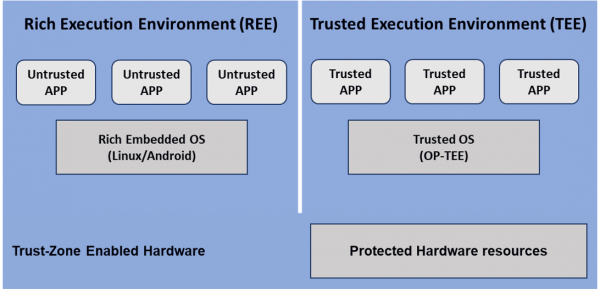
トラステッド実行環境(TEE)は、アプリケーションプロセッサ内に隔離された実行領域を提供します。通常のリッチ実行環境(REE)で実行されるアプリケーションは、TEE内で実行されるトラステッドアプリケーション(TA)とは分離されます。
OP-TEEは、基盤となるARMプロセッサの処理能力を活用しながら、このような安全な環境を提供します。信頼できるアプリケーションは、暗号化処理、鍵管理、認証、保護されたデータアクセスなどの機密性の高い操作を安全に処理できます。
OP-TEEのエコシステムは主に以下の要素で構成されています。
- OP-TEE OS: 安全な世界で稼働する、信頼性の高いオペレーティングシステム。
- OP-TEEクライアント: 通常のアプリケーションと信頼できるアプリケーション間の通信を提供します。
- OP-TEE検査: OP-TEEの機能と信頼できるアプリケーションを検証するために使用されるテストフレームワーク。
LinuxおよびAndroid向けOP-TEEの主要設計原則
OP-TEEは、以下の3つの基本原則に基づいて設計されています。
分離:信頼できるアプリケーションとそのデータは、通常のオペレーティングシステムや他のアプリケーションから分離された状態に保たれます。
フットプリントが小さい:この信頼性の高いオペレーティングシステムは、比較的フットプリントが小さいように設計されているため、リソースに制約のあるARMベースのプラットフォームに適しています。
移植性:このアーキテクチャは、さまざまなプロセッサ、プラットフォーム、オペレーティングシステム、およびハードウェア構成に対応可能です。
ARM TrustZoneアーキテクチャ
ARM TrustZoneは、セキュアな実行環境と非セキュアな実行環境を分離するためのハードウェア基盤を提供します。これにより、システムリソースがセキュアワールドとノーマルワールドに分割されます。
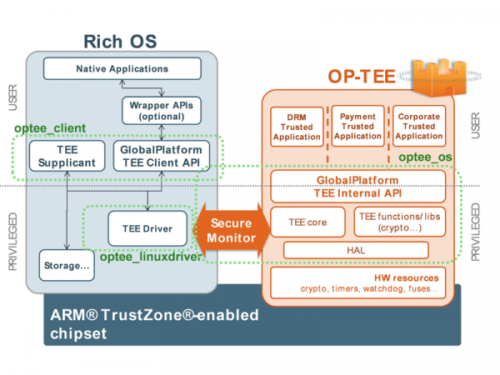
LinuxやAndroidアプリケーションは通常環境で実行されますが、OP-TEEとその信頼できるアプリケーションはセキュア環境で実行されます。保護されたメモリ、周辺機器、その他のセキュリティ上重要なリソースへのアクセスは、セキュア環境内に制限できます。
2つの環境間の遷移は、セキュアモニター機構によって制御されます。ARMv8-Aシステムでは、セキュアモニターコール(SMC)を使用してセキュア環境からサービスを要求します。
例えば、Linuxアプリケーションがセキュリティ上重要なサービスを必要とする場合、その要求はLinux TEEドライバとOP-TEEクライアントコンポーネントを経由して渡されます。その後、要求はセキュアモニターインターフェースを介してOP-TEEに転送され、信頼できるアプリケーションが必要な操作を安全に実行できるようになります。
LinuxおよびAndroid向けOP-TEE:i.MX 8のブートフロー
ARMv8ベースのi.MX 8プラットフォームでは、OP-TEEはARM Trusted Firmware(ATF)、U-Boot、およびLinuxまたはAndroidと連携して、セキュアブート環境を確立します。
一般的なブート構成には以下が含まれます。
- flash.bin: U-Boot、ATF、OP-TEEなどのブートコンポーネントが含まれています。
- カーネルイメージ: LinuxカーネルまたはAndroidカーネル。
- デバイスツリーブロブ(DTB): ハードウェア構成をオペレーティングシステムに記述します。
ブートシーケンス中、ARM Trusted FirmwareがEL3上で実行され、セキュア実行環境を確立します。次に、セキュアワールドで実行されるOP-TEEをロードして初期化します。その後、U-Bootがロードされ、システムブートプロセスが続行され、LinuxまたはAndroidを起動する前にデバイスツリーが準備されます。
ARMv8プラットフォームでは、ATFセキュアモニターとOP-TEEディスパッチャーが連携して、通常環境とセキュア環境間の通信を管理します。
LinuxおよびAndroid向けOP-TEEのセキュリティ機能
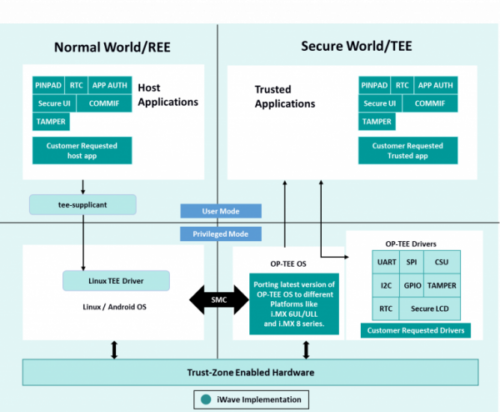
OP-TEEは、組み込み製品内で複数のセキュリティ機能を実装するために使用できます。
主な機能は次のとおりです。
- 信頼できるアプリケーション開発
- 安全な鍵管理
- 暗号化操作
- 安全な保管
- 保護された周辺機器アクセス
- セキュアおよび非セキュアなメモリ構成
- 改ざん検出
- セキュアブート統合
- 信頼できるアプリケーションとドライバの分離
プラットフォームやセキュリティ要件に応じて、REEファイルシステムやハードウェアでバックアップされたリプレイ保護メモリブロック(RPMB)ストレージを使用して、セキュアなストレージを実装することもできます。
iWaveのLinuxおよびAndroid向けOP-TEEに関する専門知識
iWaveは、OP-TEEをアプリケーションプロセッサやシステムオンモジュールに統合するための組み込みセキュリティに関する専門知識を提供します。
導入支援の内容は以下のとおりです。
- OP-TEE OSのi.MX 6やi.MX 8などのプラットフォームへの移植
- OP-TEEとのセキュアブート統合
- 信頼できるアプリケーション開発
- OP-TEEドライバと周辺機器の統合
- セキュアおよび非セキュアな周辺機器アクセス用のAPI
- セキュアおよび非セキュアなメモリ構成
- TZASCベースのメモリ保護
- セキュアストレージの実装
- RPMBベースの保護ストレージ
- キー管理
- 改ざん検出
- OP-TEEおよびブートコンポーネントの署名と検証
- 信頼連鎖の実装
iWaveは、NXP i.MXプラットフォーム向けにOP-TEEを使用したセキュアなBSP実装も開発しました。
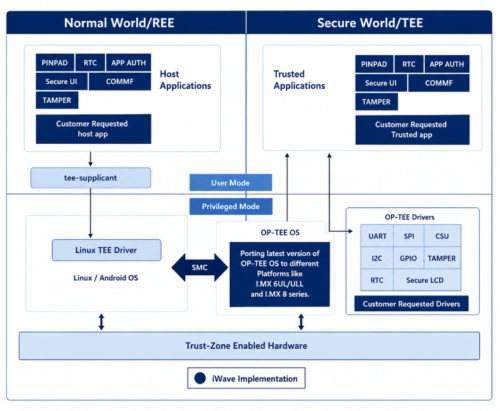
エッジIoTデバイスのセキュリティ確保
コネクテッドエッジデバイスやIoTデバイスの場合、セキュリティはネットワーク保護だけにとどまらず、より広範なレベルに及ぶ必要があります。機密性の高い認証情報、暗号化キー、信頼できるアプリケーション、ファームウェア、ユーザーデータなども、デバイスレベルで保護されなければなりません。
OP-TEEは、これらのセキュリティ機能を実装するためのハードウェア的に分離された環境を提供すると同時に、LinuxやAndroidがアプリケーションレベルのワークロードを引き続き処理できるようにします。
iWaveは、OP-TEEに関する専門知識に加え、デバイスのセキュリティを多層的にカバーするように設計された組み込み型セキュリティスイートを提供しています。このソリューションには、セキュアブート、Wi-Fiセキュリティ、イベントログ記録、OSの強化、アクセス制御、ソフトウェアファイアウォール、セキュアファームウェアアップデート、暗号化、セキュアストレージ、証明書管理などが含まれます。
LinuxおよびAndroid向けのOP-TEEは、最新の組み込み製品やエッジIoT製品において、ハードウェアベースのセキュリティを実装するための実践的な基盤を提供します。OP-TEEは、信頼できるアプリケーションと機密性の高いリソースを通常のオペレーティングシステムから分離することで、セキュリティ上重要な操作のための保護された環境の構築を支援します。
iWaveは、OP-TEEのポーティング、トラステッドアプリケーションの開発、セキュアストレージ、ドライバ統合、セキュアブート、および信頼連鎖の実装における豊富な経験を活かし、製品開発者がARMベースの組み込みプラットフォームにセキュリティを統合し、セキュアなコネクテッドデバイスの開発を加速できるよう支援します。
詳細については、www.iwave-global.comをご覧いただくか、mktg@iwave-global.com までお問い合わせください。